
Aprende Ciberseguridad Desde Cero
Ruta práctica para trabajar en ciberseguridad en 2026, aunque partas sin experiencia
- Técnico
- 426 páginas
- Español
Dónde conseguirlo
Precios consultados en las tiendas el 04/11/2026; pueden cambiar.
Sinopsis
Índice
- Cómo Empezar en Ciberseguridad desde Cero
- Fundamentos Básicos de Informática
- Sistemas Operativos y Línea de Comandos
- Redes Informáticas desde Cero
- Internet, Web y Comunicaciones Seguras
- Amenazas Cibernéticas y Modelos de Ataque
- Gestión de Riesgos y Controles de Seguridad
- Identidad, Autenticación y Control de Acceso
- Criptografía para Principiantes
- Seguridad de Dispositivos y Aplicaciones
- Firewalls, Monitorización y Registros
- Análisis Básico de Vulnerabilidades
- Respuesta a Incidentes de Seguridad
- Laboratorio Práctico y Herramientas Introductorias
- Ruta Profesional en Ciberseguridad
Ver todos los apartados
- Cómo Empezar en Ciberseguridad desde Cero
- Qué es la ciberseguridad
- Principios CIA: confidencialidad, integridad y disponibilidad
- Áreas de especialización y perfiles profesionales
- Cómo usar este libro y organizar tu aprendizaje
- Fundamentos Básicos de Informática
- Hardware, software y firmware
- Sistemas operativos y gestión de cuentas
- Archivos, carpetas y permisos
- Procesos, servicios y registro del sistema
- Sistemas Operativos y Línea de Comandos
- Diferencias prácticas entre Windows y Linux
- Comandos esenciales en Linux
- PowerShell y comandos básicos en Windows
- Ejercicios de navegación y administración
- Redes Informáticas desde Cero
- Qué es una red y cómo funciona
- Direcciones IP, MAC, puertos y servicios
- Protocolos TCP, UDP, DNS y HTTP
- Routers, switches y puntos de acceso
- Internet, Web y Comunicaciones Seguras
- Cómo funciona una petición web
- Dominios, DNS y certificados digitales
- HTTP, HTTPS y TLS
- VPN, correo electrónico y acceso remoto
- Amenazas Cibernéticas y Modelos de Ataque
- Activos, amenazas, riesgos y vulnerabilidades
- Malware, ransomware y botnets
- Phishing, ingeniería social y fraude
- Fases habituales de un ataque
- Gestión de Riesgos y Controles de Seguridad
- Identificación y clasificación de activos
- Probabilidad, impacto y cálculo de riesgo
- Controles preventivos, detectivos y correctivos
- Ejercicio práctico de evaluación de riesgos
- Identidad, Autenticación y Control de Acceso
- Identificación, autenticación y autorización
- Contraseñas seguras y gestores de contraseñas
- Autenticación multifactor (MFA)
- Principio de mínimo privilegio
- Criptografía para Principiantes
- Cifrado simétrico y asimétrico
- Hashing y verificación de integridad
- Claves, certificados y firmas digitales
- Errores frecuentes en criptografía
- Seguridad de Dispositivos y Aplicaciones
- Actualizaciones, parches y configuración segura
- Antivirus, EDR y protección de endpoints
- Vulnerabilidades comunes en aplicaciones
- Copias de seguridad y recuperación
- Firewalls, Monitorización y Registros
- Qué es un firewall y cómo funciona
- Reglas de filtrado y segmentación de red
- Registros, eventos y alertas
- Introducción a SIEM y monitorización
- Análisis Básico de Vulnerabilidades
- Alcance, autorización y reglas de evaluación
- Descubrimiento de activos y servicios
- Escáneres de vulnerabilidades
- Validación, documentación y remediación
- Respuesta a Incidentes de Seguridad
- Qué es un incidente de seguridad
- Preparación y detección
- Contención, erradicación y recuperación
- Informe post-incidente
- Laboratorio Práctico y Herramientas Introductorias
- Cómo crear un laboratorio aislado
- Máquinas virtuales y entornos seguros
- Herramientas básicas de red y análisis
- Proyecto práctico: revisión de seguridad
- Ruta Profesional en Ciberseguridad
- Elegir tu primera área de especialización
- Construir un laboratorio y portafolio
- Preparación para entrevistas y certificaciones iniciales
- Plan de estudio y próximos pasos
Lee el comienzo
Del capítulo «Cómo Empezar en Ciberseguridad desde Cero»
Este capítulo marca el punto de partida real. No asume que ya sabes nada de redes, sistemas ni ataques. Su objetivo es darte una visión clara y ordenada del campo, para que entiendas hacia dónde vas y por qué cada tema que aprenderás después importa.
La ciberseguridad es la disciplina que se encarga de proteger los sistemas informáticos, las redes y los datos frente a accesos no autorizados, daños o interrupciones. En términos más simples: consiste en evitar que personas malintencionadas hagan lo que no deben con información o con los dispositivos que la procesan.
Cuando usas tu teléfono, entras a tu cuenta bancaria, envías un correo o guardas un archivo en la nube, estás confiando en que esa información se mantenga privada, correcta y disponible cuando la necesitas. La ciberseguridad es el conjunto de prácticas, herramientas y procesos que hacen posible esa confianza.
No se trata solo de “poner contraseñas”. Es un campo amplio que combina conocimiento técnico, comprensión de cómo piensan los atacantes y capacidad para implementar controles que reduzcan el riesgo a niveles aceptables.
Cada vez más aspectos de nuestra vida y del funcionamiento de las empresas dependen de sistemas digitales. El trabajo remoto, los pagos por internet, los historiales médicos electrónicos, el control de infraestructuras críticas (electricidad, agua, transporte) y hasta los coches modernos son, en gran medida, software conectado a redes.
Esta dependencia crea un blanco atractivo. Un solo error o una vulnerabilidad puede permitir que un atacante robe datos de millones de personas, paralice una compañía o extorsione a una organización. Por eso las empresas y los gobiernos necesitan profesionales capaces de proteger esos sistemas.
Para alguien que quiere empezar una carrera, esta demanda se traduce en oportunidad. Muchas organizaciones buscan perfiles junior que demuestren actitud, conocimientos básicos sólidos y capacidad para aprender rápido. No siempre exigen experiencia previa si puedes mostrar que entiendes los fundamentos y has practicado de forma estructurada.
La forma más clara de entender qué persigue la ciberseguridad es recordar el triángulo CIA, que no tiene nada que ver con la agencia de inteligencia estadounidense. […]
También te puede interesar
Imágenes para compartir
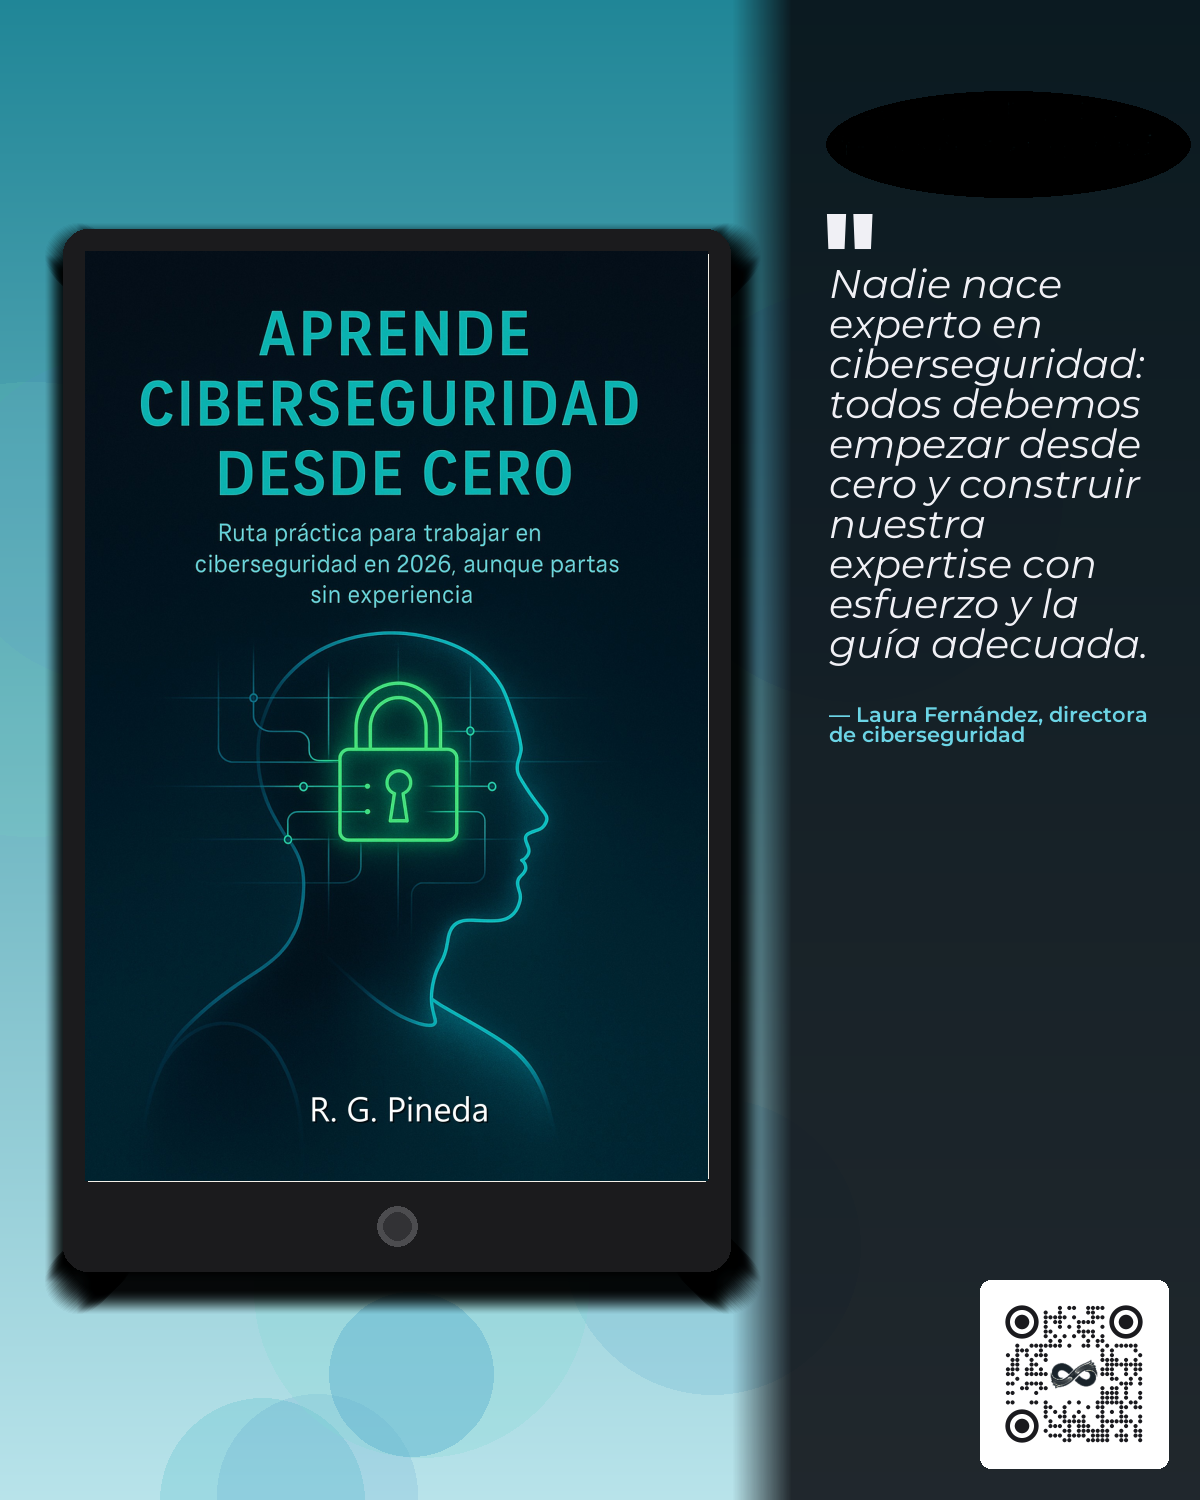
Esta cita refleja el espíritu de una formación sólida y sin atajos. Si quieres trabajar en ciberseguridad, el ebook Aprende Ciberseguridad Desde Cero te ofrece una ruta clara desde los fundamentos de redes e informática hasta criptografía, firewalls y respuesta a incidentes. Olvídate de tutoriales dispersos y construye habilidades reales con ejercicios progresivos. Prepárate para tu carrera en 2026 empezando por lo básico. #Ebook #Ciberseguridad #AprendeDesdeCero #SeguridadInformatica #LibroElectronico